

⚠️ Nasze ostrzeżenie w skrócie
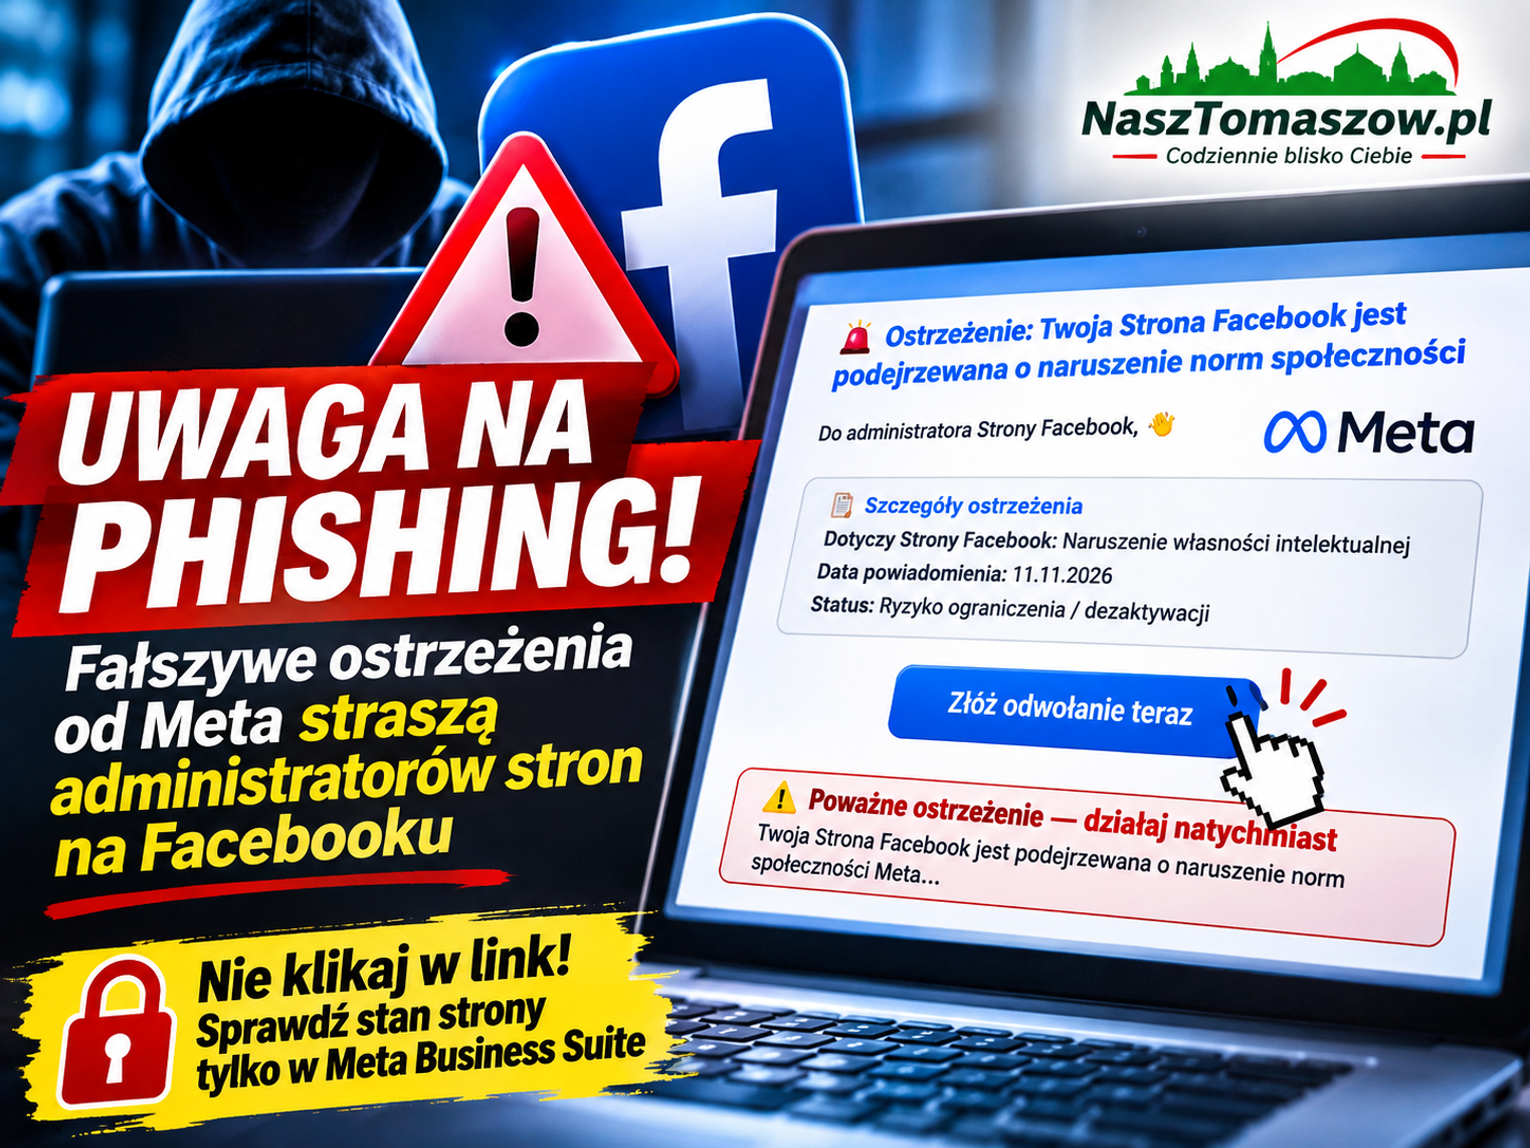
Uwaga na phishing podszywający się pod Meta! Cyberoszuści rozsyłają wiadomości e-mail, w których grożą zablokowaniem lub usunięciem strony na Facebooku.
Jak działa pułapka? Fałszywe ostrzeżenie informuje o naruszeniu zasad społeczności i nakłania do kliknięcia przycisku „Złóż odwołanie teraz”. Celem może być wyłudzenie hasła i przejęcie konta.
Jak się chronić? Nie klikaj podejrzanych linków. Sprawdź status strony bezpośrednio w oficjalnym panelu Meta Business Suite. Nigdy nie podawaj hasła ani kodów logowania na niezweryfikowanych stronach.
NaszTomaszow.pl — Codziennie blisko Ciebie. Ostrzegamy, zanim będzie za późno.
Wyrok bez procesu. Kafka w czasach Facebooka
Franz Kafka zapewne odnalazłby się w dzisiejszym świecie mediów społecznościowych. Człowiek dowiaduje się, że jest o coś oskarżony, nie wie dokładnie o co, ale musi się natychmiast tłumaczyć. W przeciwnym razie spotka go kara. Tyle że zamiast urzędnika z „Procesu” pojawia się elektroniczna wiadomość, a zamiast sądu — niebieski przycisk z napisem „Złóż odwołanie teraz”.
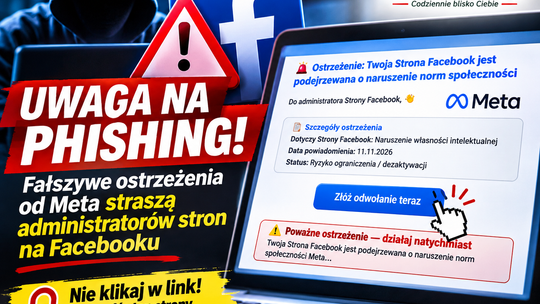
Właśnie taki mechanizm zastosowano w e-mailu, który otrzymaliśmy do analizy. Już nagłówek brzmi alarmująco: „Ostrzeżenie: Twoja Strona Facebook jest podejrzewana o naruszenie norm społeczności”.
Dalej robi się jeszcze poważniej. Nadawca przekonuje, że system Meta wykrył naruszenia związane między innymi z dezinformacją, własnością intelektualną i potencjalnie szkodliwymi treściami. Wśród możliwych konsekwencji wymienia ograniczenie działalności strony, a nawet jej trwałą dezaktywację.
W szczegółach ostrzeżenia wskazano datę 11 listopada 2026 roku. Status sprawy określono jako ryzyko ograniczenia lub dezaktywacji. Nie zabrakło również informacji o konieczności natychmiastowego działania.
Brzmi poważnie? Oczywiście. Zwłaszcza dla kogoś, kto przez lata budował swoją obecność na Facebooku, zdobywał obserwujących, prowadził działalność gospodarczą lub tworzył lokalną społeczność.
Jest tylko jeden problem. W całej wiadomości nie wskazano żadnego konkretnego wpisu, zdjęcia ani filmu, który miałby naruszać regulamin. Nie ma opisu zdarzenia, linku do zakwestionowanej publikacji czy informacji pozwalającej zweryfikować zarzuty. Jest za to żądanie natychmiastowego odwołania.
To jeden z charakterystycznych sygnałów ostrzegawczych.
Najważniejszy jest niebieski przycisk. I właśnie on może być pułapką
Wiadomość została skonstruowana według dobrze znanego scenariusza psychologicznego. Najpierw wzbudzić strach, później odebrać czas na zastanowienie, a wreszcie zaproponować proste rozwiązanie.
W tym przypadku rozwiązaniem jest przycisk „Złóż odwołanie teraz”.
Nie wiemy jeszcze, dokąd rzeczywiście prowadzi odnośnik umieszczony pod tym przyciskiem. Dysponujemy bowiem zrzutem ekranu, a nie pełnymi technicznymi danymi e-maila. To istotne zastrzeżenie. Jednak zarówno konstrukcja wiadomości, jak i stosowane w niej zabiegi wskazują na bardzo wysokie ryzyko phishingu.
Mechanizm podobnych oszustw jest prosty. Po kliknięciu w link użytkownik może trafić na stronę przypominającą oficjalny panel Facebooka. Znajduje tam formularz odwoławczy, prośbę o potwierdzenie tożsamości albo konieczność ponownego zalogowania się.
Wpisuje adres e-mail, hasło, czasem również kod weryfikacyjny. Jest przekonany, że właśnie uratował swoją stronę przed zamknięciem.
Tymczasem dane mogą trafić bezpośrednio do przestępców.
A wówczas zaczynają się prawdziwe problemy. Utrata dostępu do konta, przejęcie zarządzanych stron, publikowanie oszukańczych reklam, kontaktowanie się ze znajomymi ofiary i wykorzystywanie jej tożsamości do kolejnych wyłudzeń.
Co szczególnie podstępne, w analizowanej wiadomości zamieszczono również tekst prowadzący do domeny business.facebook.com. Jest to rzeczywista domena należąca do Meta. Samo jej wyświetlenie nie dowodzi jednak, że przycisk odwołania prowadzi w to samo miejsce.
W internecie napis widoczny na ekranie i rzeczywisty adres odnośnika mogą być dwiema zupełnie różnymi rzeczami.
CERT Polska już ostrzegał. Meta jest wykorzystywana jako przynęta
To nie jest zagrożenie wymyślone na potrzeby sensacyjnego artykułu. Podobne metody zostały wcześniej rozpoznane przez specjalistów zajmujących się cyberbezpieczeństwem.
W marcowym raporcie za 2026 rok CERT Polska, działający w strukturach NASK, opisał kampanię phishingową wykorzystującą wizerunek firmy Meta. Oszuści kierowali wiadomości przede wszystkim do administratorów stron firmowych i profili biznesowych.
Tamten scenariusz był nieco inny. Zamiast groźby zamknięcia konta pojawiała się obietnica dodatkowych funkcji i nowych możliwości dla strony. Żeby je uruchomić, należało zalogować się przez wskazany link. W rzeczywistości prowadził on do fałszywego formularza służącego przechwytywaniu danych.
Zmienia się więc dekoracja, ale mechanizm pozostaje ten sam. Raz jest marchewka, innym razem kij. Raz obietnica korzyści, innym razem groźba utraty wszystkiego.
Skala cyberzagrożeń również nie pozostawia złudzeń. W samym marcu 2026 roku CERT Polska zarejestrował 62,6 tysiąca zgłoszeń, na podstawie których wyodrębniono około 31 tysięcy incydentów cyberbezpieczeństwa. Nie były to oczywiście wyłącznie ataki związane z Facebookiem, ale liczby pokazują, z jak dużym problemem mamy do czynienia.
Tomaszów Mazowiecki nie jest cyfrową wyspą
Mogłoby się wydawać, że tego rodzaju oszustwa dotyczą przede wszystkim wielkich korporacji, influencerów posiadających miliony obserwujących czy rozpoznawalnych marek.
Nic bardziej mylnego.
Dla wielu przedsiębiorców z Tomaszowa Mazowieckiego i powiatu tomaszowskiego Facebook stał się drugim szyldem firmy. Czasem nawet ważniejszym od tego wiszącego nad drzwiami sklepu. To tutaj publikowane są oferty, promocje, informacje o usługach, wydarzeniach i zmianach godzin pracy.
Swoje strony prowadzą lokalne stowarzyszenia, koła gospodyń wiejskich, kluby sportowe, jednostki OSP, organizatorzy wydarzeń kulturalnych oraz media. W niektórych przypadkach za profilami stoją lata pracy, tysiące publikacji i społeczność budowana niemal każdego dnia.
Wystarczy wyobrazić sobie właściciela niewielkiego sklepu, który rano otwiera pocztę i dowiaduje się, że jego firmowa strona zostanie za chwilę bezpowrotnie usunięta. Albo administratora profilu organizacji społecznej, dla którego Facebook jest podstawowym narzędziem komunikacji z mieszkańcami.
Czy każdy z nich zacznie spokojnie analizować techniczne nagłówki wiadomości?
Właśnie na to liczą cyberprzestępcy. Że strach okaże się szybszy od rozsądku.
Przejęcie lokalnego profilu może przynieść szkody znacznie większe niż utrata kilku zdjęć czy postów. W grę wchodzi reputacja firmy, zaufanie klientów, a niekiedy również środki wydawane na reklamy. Przestępca, który zdobędzie odpowiednie uprawnienia, może wykorzystać przejętą stronę do oszukiwania kolejnych osób.
Jak sprawdzić, czy Facebook naprawdę chce zablokować stronę?
Przede wszystkim nie wolno podejmować decyzji pod presją wiadomości, której pochodzenia nie jesteśmy pewni.
Nie należy klikać w przycisk odwołania, otwierać podejrzanych załączników ani wpisywać hasła na stronie wskazanej w e-mailu.
Najbezpieczniej samodzielnie uruchomić Facebooka lub Meta Business Suite, wpisując adres serwisu w przeglądarce albo korzystając ze znanej aplikacji. Następnie sprawdzić powiadomienia, stan konta i ewentualne ograniczenia dotyczące strony.
Meta umożliwia także sprawdzanie wiadomości e-mail rzeczywiście wysłanych przez platformę. Odpowiednią funkcję można znaleźć w ustawieniach bezpieczeństwa konta, w Centrum kont Meta, w sekcji dotyczącej ostatnich wiadomości e-mail.
Warto również skontrolować pełny adres nadawcy. Nazwa wyświetlana jako „Meta Support” czy „Facebook Security” nie jest żadnym dowodem autentyczności. Taką nazwę może wpisać praktycznie każdy.
Jeszcze ważniejsza jest kontrola adresu strony, na której mielibyśmy się zalogować. Logo Facebooka, znajome kolory czy profesjonalnie wyglądający formularz nie przesądzają o bezpieczeństwie witryny.
Sama Meta przestrzega użytkowników przed wiadomościami nakłaniającymi do pośpiesznego działania i zaleca weryfikację ich pochodzenia bez otwierania podejrzanych linków.
A jeśli ktoś już kliknął i podał hasło?
Nie każde kliknięcie oznacza automatyczne przejęcie konta. Jeśli jednak użytkownik wpisał dane logowania na podejrzanej stronie, sytuację należy potraktować poważnie.
Trzeba niezwłocznie zmienić hasło, najlepiej z zaufanego urządzenia i poprzez samodzielnie otwartą oficjalną stronę serwisu. Następnie wylogować nieznane lub wszystkie pozostałe sesje i włączyć uwierzytelnianie dwuskładnikowe.
Administratorzy stron firmowych powinni dodatkowo sprawdzić, czy do konta nie dodano nieznanych osób, aplikacji, adresów e-mail lub nowych uprawnień administracyjnych. Konieczna może być również kontrola kont reklamowych, powiązanych metod płatności i historii kampanii.
Jeżeli doszło do wykorzystania danych karty lub nieautoryzowanych obciążeń, trzeba skontaktować się z bankiem. W przypadku utraty dostępu do profilu należy uruchomić oficjalną procedurę odzyskiwania konta.
Podejrzaną wiadomość można zgłosić do CERT Polska przez formularz na stronie incydent.cert.pl albo przesłać na adres [email protected]. Najlepiej zachować oryginalnego e-maila, ponieważ jego techniczne nagłówki mogą pomóc w analizie oszustwa.
Warto przy okazji pamiętać, że znany numer 8080 służy do przekazywania podejrzanych wiadomości SMS, a nie zgłoszeń e-mailowych.
To nie tylko internetowy żart. W tle pojawia się Kodeks karny
Phishing bywa przedstawiany jako zwykłe internetowe cwaniactwo. Tymczasem za fałszywymi formularzami mogą kryć się działania stanowiące poważne przestępstwa.
W zależności od okoliczności nieuprawnione uzyskanie dostępu do informacji może podlegać ocenie na gruncie art. 267 Kodeksu karnego. Jeżeli natomiast sprawcy, działając w celu osiągnięcia korzyści majątkowej, doprowadzą pokrzywdzonego do niekorzystnego rozporządzenia mieniem, możliwe jest zastosowanie art. 286 § 1 Kodeksu karnego, dotyczącego oszustwa. Przepis przewiduje w typie podstawowym karę pozbawienia wolności od sześciu miesięcy do ośmiu lat.
Nie oznacza to, że każda podejrzana wiadomość automatycznie wypełnia znamiona obu przestępstw. Kwalifikacja prawna zależy od rzeczywistego przebiegu zdarzenia, zamiaru sprawcy i skutków jego działania.
Jeśli doszło do przejęcia konta, wyłudzenia pieniędzy lub innej szkody, sprawę warto zgłosić Policji, zachowując korespondencję i dostępne dowody.
Najgroźniejszy wirus? Strach przed utratą wszystkiego
Współczesny cyberprzestępca nie musi już być komputerowym geniuszem z hollywoodzkiego thrillera. Nie potrzebuje ciemnego pokoju, dziesiątek monitorów ani skomplikowanego oprogramowania pokazującego na ekranie niekończące się ciągi zielonych cyfr.
Czasem wystarczy dobrze napisany e-mail.
Taki, który trafia w najczulszy punkt odbiorcy. W jego pracę, pieniądze, reputację i obawę przed utratą czegoś, co budował przez lata.
Analizowana przez nas wiadomość zawiera niemal wszystkie elementy tego scenariusza: poważnie brzmiące oskarżenie, groźbę dezaktywacji strony, presję czasu i przycisk prowadzący do rzekomego ratunku.
Nie mamy technicznego potwierdzenia, kto wysłał tę konkretną wiadomość ani dokąd prowadzi umieszczony w niej przycisk. Jej treść nosi jednak wyraźne znamiona phishingu i nie powinna być traktowana jako wiarygodne zawiadomienie od Meta bez niezależnej weryfikacji.
Dlatego ostrzegamy mieszkańców Tomaszowa Mazowieckiego i całego powiatu tomaszowskiego, szczególnie osoby zarządzające stronami firmowymi, organizacyjnymi i publicznymi.
Gdy ktoś informuje, że za chwilę stracimy wszystko, i jednocześnie przekonuje, że wystarczy natychmiast kliknąć jeden przycisk, właśnie wtedy powinna zapalić się czerwona lampka.
Bo czasem najskuteczniejszą ochroną przed internetowym oszustem nie jest kolejna aplikacja zabezpieczająca, ale kilka sekund zdrowego rozsądku.
I świadomość, że nie każdy, kto obiecuje ratunek, naprawdę przychodzi z pomocą.
Weryfikacja redakcyjna: Artykuł oparto na udostępnionym e-mailu oraz materiałach CERT Polska, Meta i Ministerstwa Cyfryzacji. W marcu 2026 r. CERT Polska udokumentował podobną kampanię wykorzystującą wizerunek Meta, choć jej konkretny scenariusz różnił się od opisanego w artykule.
cert.pl+4




Napisz komentarz
Komentarze